L’intelligenza artificiale sta entrando stabilmente nei processi di Customer Service, ma la sua diffusione cambia anche le domande che le aziende devono porsi. Individuare il modello da utilizzare o l’attività da automatizzare è soltanto una parte del problema: occorre stabilire chi può autorizzare un caso d’uso, quali dati può utilizzare, quanto autonomamente può agire, come vengono controllati gli output e che cosa accade quando il sistema incontra una situazione fuori perimetro.
L’adozione rende questa esigenza sempre più concreta. Secondo i dati Eurostat, nel 2025 il 20% delle imprese dell’Unione europea con almeno dieci addetti utilizzava tecnologie di intelligenza artificiale, contro il 13,5% del 2024; tra le grandi imprese la quota raggiungeva il 55%.
Nel Customer Service la complessità aumenta perché l’AI entra direttamente nella relazione fra azienda e persone. Può rispondere a un cliente, suggerire un’azione all’operatore, classificare una richiesta, sintetizzare una conversazione, assegnare una priorità o attivare un workflow. Ciascuna funzione produce benefici diversi e introduce, allo stesso tempo, differenti livelli di autonomia, rischio e responsabilità. Per una panoramica delle principali applicazioni è utile anche l’approfondimento BDP dedicato all’AI nel Customer Service.
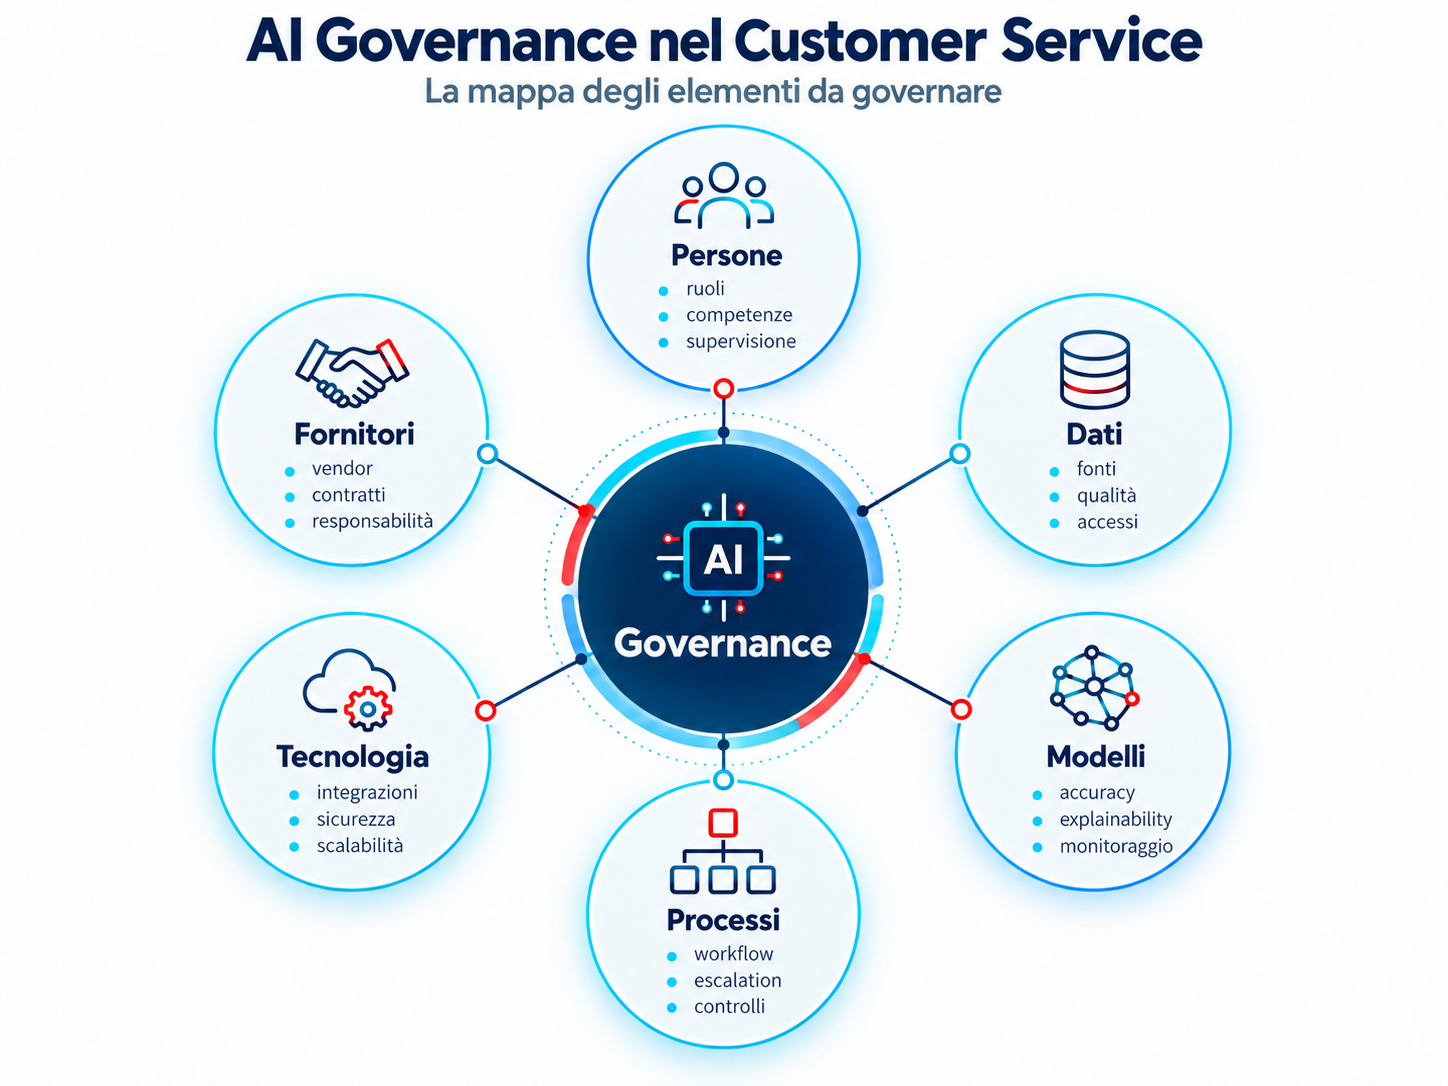
L’AI Governance nel Customer Service serve a governare questo sistema: definisce ruoli, regole, dati, controlli e metriche lungo l’intero ciclo di vita dell’intelligenza artificiale, dalla selezione del caso d’uso fino al monitoraggio dopo il go-live.
Takeaways
- L’AI Governance ha un perimetro più ampio della sola compliance: comprende dati, modelli, persone, processi, fornitori, sicurezza e risultati operativi.
- Ogni caso d’uso AI deve avere un owner, un perimetro di autonomia, criteri di controllo e condizioni di escalation proporzionati all’impatto.
- Governare l’AI significa seguirne l’intero ciclo di vita: inventario, classificazione, design, test, deployment, monitoraggio e revisione.
- Explainability e Human in the Loop diventano componenti progettuali quando l’AI influenza clienti, operatori o processi aziendali.
- Un approccio AI by Design integra governance, sicurezza e compliance fin dall’inizio, invece di aggiungerle quando la soluzione è già pronta per andare in produzione.
Che cos’è l’AI Governance nel Customer service
L’AI Governance è l’insieme di principi, responsabilità, processi e controlli attraverso i quali un’organizzazione decide come sviluppare, acquistare, utilizzare e monitorare sistemi di intelligenza artificiale. Nel Customer Service questa definizione diventa immediatamente operativa: significa stabilire se un chatbot può fornire autonomamente un’informazione, quali fonti può interrogare un assistente AI, quando una richiesta può essere classificata automaticamente, quali azioni richiedono l’approvazione di una persona e con quali metriche viene verificato nel tempo il comportamento del sistema.
La governance riguarda contemporaneamente tecnologia e organizzazione. Un modello linguistico può ottenere buone performance e trovarsi comunque all’interno di un processo fragile; allo stesso modo, un algoritmo relativamente semplice può produrre conseguenze rilevanti se lavora su dati sensibili o determina la priorità con cui viene gestita una richiesta. Il criterio guida è quindi la proporzionalità: al crescere dell’autonomia e dell’impatto devono crescere anche controllo, tracciabilità e capacità di supervisione.
Dalla Compliance alla Governance continua
Il quadro normativo europeo rende ancora più evidente questa esigenza. L’AI Act adotta un approccio basato sul rischio e prevede obblighi differenti in funzione delle caratteristiche del sistema e del contesto in cui viene utilizzato. Dal 2 agosto 2026 si applicano inoltre gli obblighi di trasparenza dell’articolo 50 per determinate categorie di sistemi AI; nei casi previsti dalla norma, chi interagisce direttamente con un sistema di intelligenza artificiale deve esserne informato. Nel luglio 2026 la Commissione europea ha pubblicato le relative linee guida applicative.
La conformità normativa costituisce però una componente della governance, non la sua interezza. Un sistema può rispettare formalmente un obbligo di trasparenza e continuare ad avere problemi di qualità, sicurezza, aggiornamento delle fonti o integrazione con i processi. Il passaggio dalla compliance alla governance avviene quando i principi diventano decisioni operative: la trasparenza deve tradursi in modalità concrete con cui informare l’utente; la supervisione deve specificare chi controlla, su quali output e con quale potere di intervento; la protezione dei dati deve diventare una disciplina di accessi, fonti, retention e utilizzi consentiti.
Sul rapporto fra normativa e Customer Experience BDP ha già pubblicato l’approfondimento AI compliance nella Customer Experience: cosa cambia con l’AI Act?
L’AI literacy entra nella governance
Anche le competenze fanno parte del sistema di controllo. L’articolo 4 dell’AI Act richiede a provider e deployer di adottare misure a sostegno dello sviluppo di un adeguato livello di AI literacy per il personale e per chi utilizza sistemi AI per loro conto. La disposizione si applica dal 2 febbraio 2025 e la Commissione europea mantiene un repository di pratiche che raccoglie oggi più di quaranta iniziative adottate da imprese e settore pubblico.
Nel Customer Service questo non implica trasformare ogni operatore in un esperto di machine learning. Significa però che chi utilizza un assistente deve conoscerne capacità e limiti, chi configura un workflow deve comprendere le conseguenze delle regole impostate e chi approva un nuovo caso d’uso deve disporre delle competenze necessarie per valutarne impatti, rischi e benefici.
AI by Design: la Governance deve iniziare prima del modello
Un modo efficace per evitare che compliance e controllo diventino problemi da risolvere alla fine consiste nell’adottare un approccio AI by Design. Il punto di partenza è il processo da migliorare e il risultato atteso: prima di scegliere una tecnologia bisogna capire quali dati saranno necessari, chi utilizzerà l’output, quale errore è tollerabile e quali azioni non devono essere delegate al sistema.
Nel Customer Service casi d’uso apparentemente vicini possono avere implicazioni molto diverse. Preparare una bozza di risposta che l’operatore approva non equivale a inviarla automaticamente al cliente; suggerire la categoria di un ticket non equivale a chiuderlo o modificarne autonomamente la priorità; generare una sintesi interna non equivale ad aggiornare un campo che alimenta successivi processi amministrativi. L’AI by Design rende espliciti questi confini prima che vengano incorporati nell’architettura e nei workflow.
Costruire l’inventario dei casi d’uso AI
Non è possibile governare ciò che l’organizzazione non conosce. Una delle prime attività consiste quindi nel creare un inventario dei sistemi e dei casi d’uso AI presenti nel Customer Service, includendo anche funzionalità introdotte attraverso fornitori o piattaforme già in uso. Per ogni caso è utile identificare finalità, owner, persone coinvolte, dati utilizzati, sistemi connessi, modelli e vendor, livello di autonomia, output prodotti e modalità di supervisione.
Questa mappa consente di distinguere un sistema che sintetizza una conversazione per uso interno da un bot che comunica direttamente con il cliente, oppure un algoritmo che suggerisce una priorità da uno che modifica effettivamente la sequenza di lavorazione. L’inventario non è quindi un semplice censimento tecnologico: rende visibili dipendenze e responsabilità e costituisce la base per attribuire controlli differenti a situazioni differenti.
Classificare i casi in base al rischio e all’impatto
La valutazione deve considerare più dimensioni. Il rischio normativo è una di queste, insieme a privacy, cybersecurity, reputazione, impatto economico, esperienza del cliente e reversibilità di un eventuale errore. Una risposta imprecisa a una richiesta informativa e un errore su una pratica amministrativa non producono le stesse conseguenze: la medesima tecnologia può quindi essere accettabile nel primo scenario e richiedere controlli più rigidi nel secondo.
AI Risk Management: governare, mappare, misurare, gestire
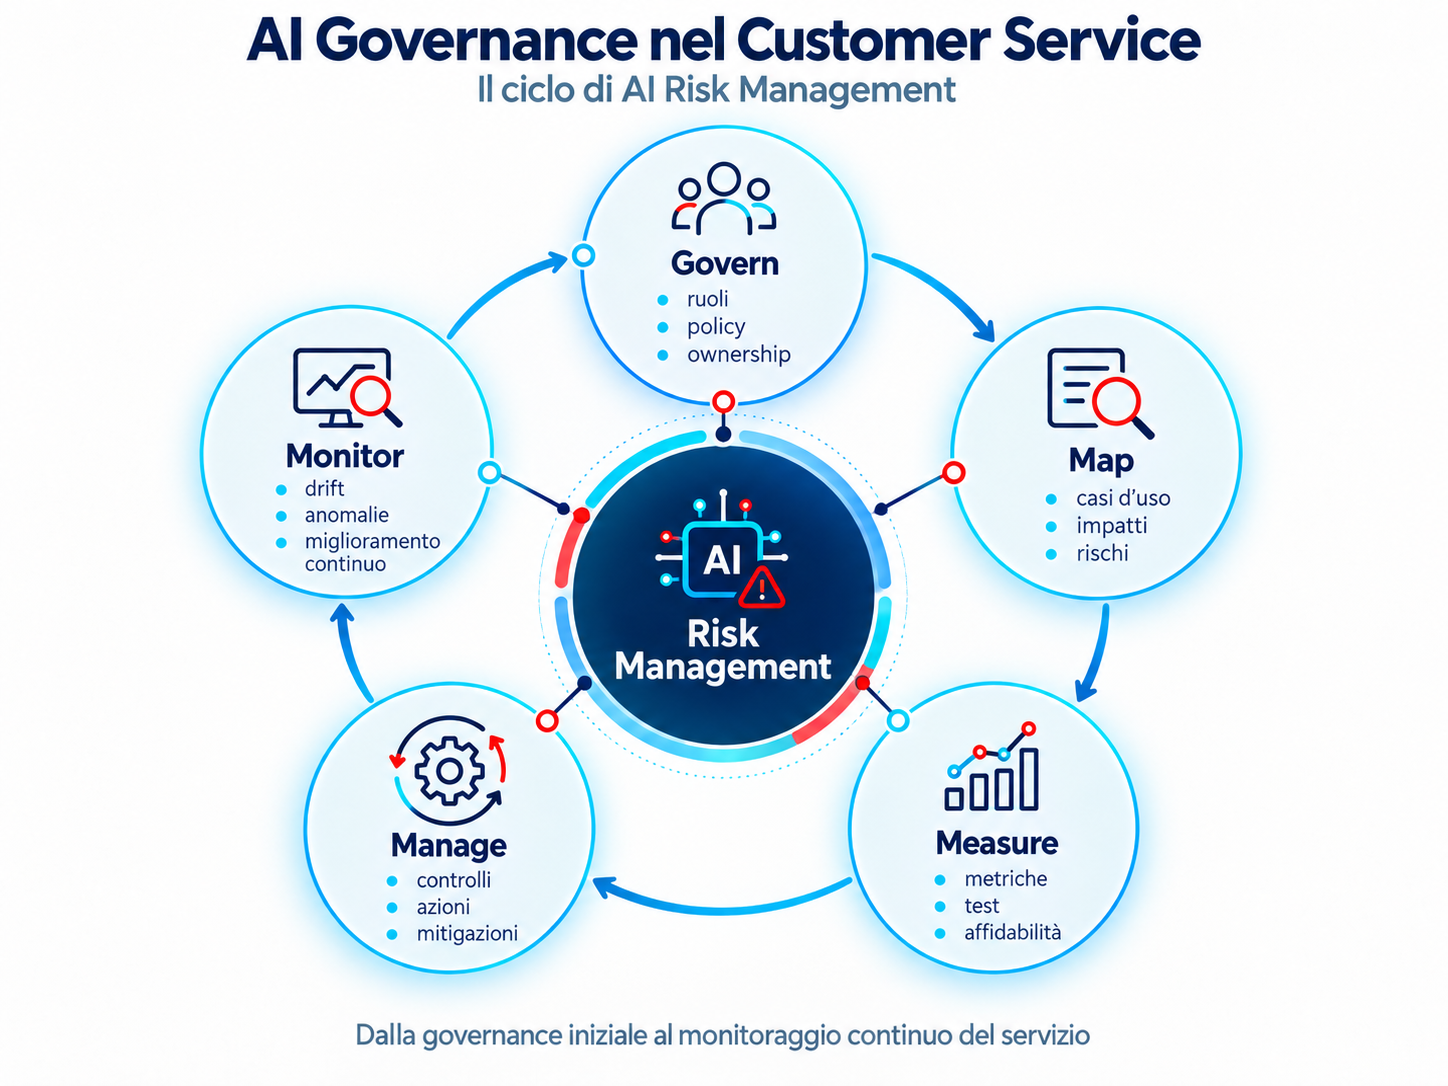
Un riferimento utile per strutturare il processo è il NIST Artificial Intelligence Risk Management Framework, framework volontario pubblicato nella versione 1.0 nel 2023 e attualmente in revisione. Il suo Core organizza l’AI Risk Management intorno a quattro funzioni: Govern, Map, Measure e Manage. Govern ha una funzione trasversale, mentre il risk management deve proseguire lungo tutto il ciclo di vita del sistema.
Nel Customer Service queste quattro funzioni possono essere tradotte in domande operative.
- Govern significa stabilire chi decide, quali responsabilità esistono e quali regole devono essere applicate;
- Map significa comprendere dove entra l’AI, quali dati utilizza, chi coinvolge e quali effetti può produrre;
- Measure significa verificare performance, errori, qualità e affidabilità attraverso metriche coerenti con il caso d’uso;
- Manage significa stabilire che cosa fare quando emerge un’anomalia, quali rischi sono accettabili, quando attivare un’escalation e come correggere o interrompere un processo.
Il framework NIST specifica inoltre che queste funzioni non costituiscono una checklist lineare, ma un insieme di attività adattabili al contesto.
L’AI Risk Management acquista valore quando modifica concretamente la configurazione del servizio: soglie di confidence, autorizzazioni, test, fallback umano, logging e gestione delle eccezioni diventano conseguenze delle decisioni sul rischio, anziché controlli aggiunti separatamente.
Dati e Knowledge base: governare ciò che alimenta l’AI
L’affidabilità di un sistema dipende anche dalla qualità e dall’autorevolezza delle informazioni alle quali può accedere. Nel Customer Service le fonti comprendono procedure, FAQ, cataloghi, documenti contrattuali, CRM, ERP, ticket, trascrizioni e storico delle interazioni. La governance dei dati deve quindi chiarire quale fonte sia autorevole, chi possa aggiornarla, quali informazioni siano disponibili al modello, quali debbano essere escluse e come venga gestita la conservazione.
Le architetture basate su Retrieval-Augmented Generation possono collegare la generazione a documentazione selezionata, ma non risolvono automaticamente il problema della qualità: se una procedura è superata, il sistema può recuperare con grande efficienza un’informazione che non dovrebbe più essere utilizzata. Knowledge management e AI Governance devono quindi procedere insieme.
BDP approfondisce proprio questo rapporto nel contenuto dedicato alla knowledge base AI nel Customer Service.
Explainable AI: capire perché un sistema ha prodotto un risultato
Nel Customer Service, Explainable AI non significa necessariamente rendere comprensibile a ogni utente il funzionamento matematico di un modello. Significa soprattutto poter fornire informazioni utili a comprendere o ricostruire gli elementi rilevanti che hanno determinato un risultato.
Per una risposta generativa può significare sapere quale fonte è stata utilizzata; per un ticket classificato automaticamente, conoscere categoria e livello di confidence; per una raccomandazione, essere in grado di ricostruire i fattori che hanno influito sull’output. I principi Ocse sull’intelligenza artificiale collegano trasparenza ed explainability alla disponibilità, quando appropriato e utile, di informazioni comprensibili su dati o input, fattori, processi o logiche che hanno portato a una previsione, raccomandazione o decisione.
L’explainability diventa così uno strumento operativo di audit e controllo: aiuta a investigare un errore, consente a una persona di valutare un risultato e rende più efficace la correzione del sistema.
Human in the Loop: progettare il controllo umano
La governance deve stabilire anche dove termina l’autonomia dell’AI. L'approccio Human in the Loop non consiste nell’aggiungere genericamente una persona al processo, ma nel definire quando debba intervenire, quali informazioni debba ricevere e quali azioni possa compiere.
Nel Customer Service il passaggio a una persona può essere necessario quando il sistema non comprende la richiesta, quando la confidence non supera una determinata soglia oppure quando l’organizzazione decide che un argomento debba essere sempre gestito da un operatore. La supervisione è efficace soltanto se chi interviene riceve il contesto precedente, comprende perché il caso è stato trasferito e può correggere, bloccare o deviare il workflow.
Questa logica emerge anche nelle architetture BDP dedicate agli assistenti AI: nel contenuto su Brain e coDriver vengono descritti livelli di intervento configurabili, soglie di confidence, fallback umano e separazione tra componenti generative e controlli deterministici.
Governare i diversi casi d’uso del Customer service
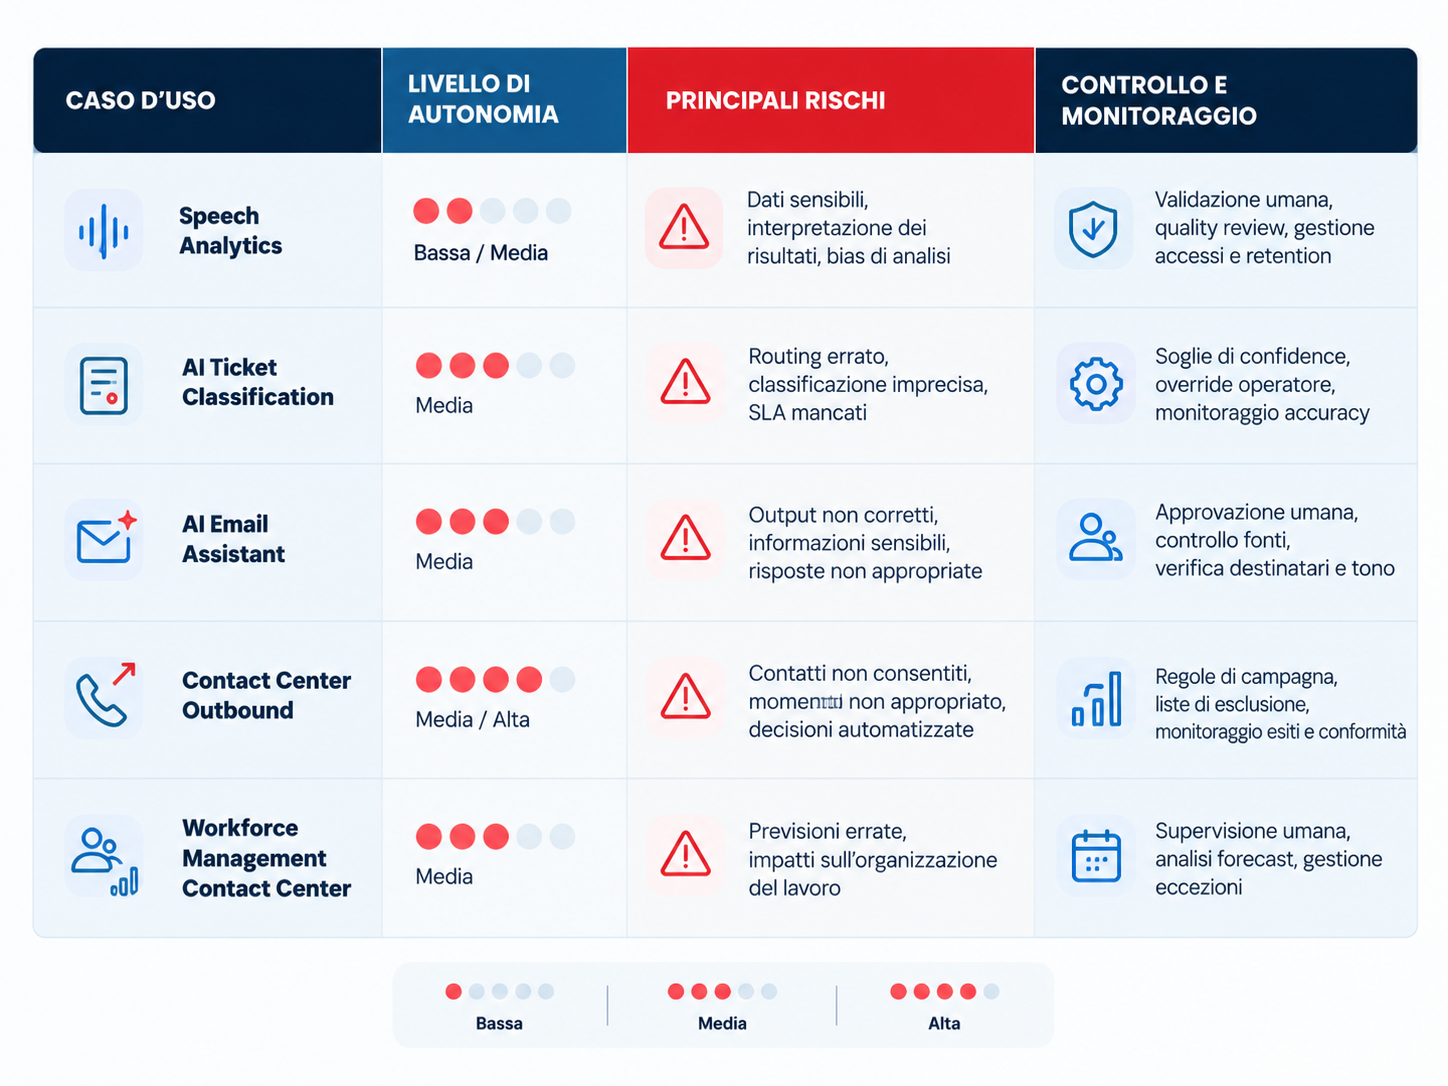
La struttura generale della governance deve essere adattata ai singoli casi d’uso. Lo stesso modello di controllo non può essere applicato indistintamente a un sistema che analizza conversazioni, a un assistente che prepara risposte o a un algoritmo che interviene nella pianificazione delle persone. Il punto di incontro fra governance e operatività sta proprio nella relazione fra autonomia concessa, conseguenze di un errore e controlli disponibili.
Speech Analytics: analizzare senza perdere contesto e controllo
Le Speech Analytics trasformano grandi volumi di conversazioni vocali in informazioni utilizzabili attraverso trascrizione, classificazione, sintesi ed evaluation. La governance deve stabilire quali conversazioni vengono analizzate, con quali finalità e come vengono interpretati gli indicatori prodotti dall’AI. Gli score automatici possono aiutare a individuare pattern o casi da approfondire, ma devono essere inseriti in un processo nel quale accesso alle registrazioni, retention, qualità dell’analisi e utilizzo nei processi di Quality Assurance siano chiaramente governati.
Per una visione più ampia dell’analisi cross-canale può essere utile l’approfondimento BDP sulle Interaction Analytics.
AI Ticket Classification: automazione del routing e gestione delle eccezioni
L’AI Ticket Classification utilizza l’intelligenza artificiale per comprendere una richiesta e attribuire categorie o intent utili a routing e workflow. Il beneficio cresce quando i volumi aumentano, ma anche l’effetto di una classificazione errata può propagarsi: un ticket indirizzato alla coda sbagliata viene riletto, trasferito e può contribuire al mancato rispetto degli SLA.
La governance deve quindi prevedere tassonomie controllate, misure di accuratezza, soglie di confidence e possibilità di override da parte dell’operatore. Le correzioni umane diventano inoltre un segnale utile per individuare categorie ambigue, cambiamenti nelle richieste dei clienti o punti in cui il modello necessita di revisione.
AI Email Assistant: suggerire senza perdere responsabilità
Un AI Email Assistant può comprendere una richiesta, recuperare informazioni, preparare una risposta o contribuire al routing. Il rischio cambia però in funzione dell’autonomia: una bozza sottoposta all’operatore e un messaggio inviato direttamente al cliente non richiedono lo stesso livello di controllo.
Fonti autorizzate, contesto cliente, destinatario, contenuti sensibili e approvazione diventano quindi parte della progettazione. Le informazioni già presenti nei materiali BDP su gestione di email e PEC, dispatching, template, storico e ticket mostrano quanto il canale email sia già inserito in un processo articolato; l’introduzione dell’AI aggiunge un ulteriore livello di comprensione e automazione che deve restare governabile.
Workforce Management Contact Center: persone e previsioni
Nel Workforce Management del Contact Center, analytics e AI possono contribuire a prevedere la domanda e tradurla in indicazioni utili alla pianificazione della capacità. Questi sistemi incidono però sull’organizzazione del lavoro: errori nelle previsioni possono tradursi in code, sovraccarico, capacità inutilizzata o distribuzione non ottimale delle competenze.
La governance deve quindi comprendere qualità dei dati storici, trasparenza dei criteri, controllo degli scostamenti e possibilità di correggere situazioni anomale. Più l’AI entra nella pianificazione, più diventa importante distinguere il supporto alla decisione dalla decisione organizzativa vera e propria.
Contact Center Outbound: governare priorità e predictive engagement
Nel Contact Center Outbound l’AI può contribuire alla definizione delle priorità, alla selezione del momento di contatto, all’analisi degli esiti e alla next best action. In questo scenario la governance deve comprendere anche la possibilità di non attivare il contatto: provenienza e qualità dei dati, consensi, liste di esclusione, regole di campagna e condizioni operative devono entrare nel workflow prima dell’esecuzione.
L’obiettivo non è quindi utilizzare l’AI per aumentare indiscriminatamente il volume delle azioni, ma impiegare dati e modelli per rendere il processo più selettivo e controllabile.
Governance dei modelli e dei fornitori
Un progetto AI nel Customer Service dipende raramente da un solo componente. Un sistema conversazionale può integrare speech-to-text, modelli NLP o generativi, knowledge base, sintesi vocale e API collegate a CRM, ERP o ticketing. La governance deve quindi estendersi alla filiera tecnologica: per ogni componente occorre sapere quali informazioni riceve, dove vengono elaborate, quali accessi sono consentiti, che cosa viene conservato e quali responsabilità spettano ai diversi soggetti coinvolti.
La scelta di un fornitore conforme non rende automaticamente conforme il processo nel quale la tecnologia viene utilizzata. Architettura, configurazione e modalità d’uso restano determinanti. Nei propri assistenti AI BDP dichiara, ad esempio, di distribuire modelli NLP e LLM nel proprio cloud privato e di combinare componenti generative e deterministiche, con segregazione dei dati e controlli su accessi e operazioni sensibili.
Monitorare l’AI dopo il Go-live
La governance non termina quando il sistema entra in produzione. È proprio da quel momento che diventano disponibili le informazioni più utili sul suo comportamento con utenti, dati e situazioni reali. Knowledge base e processi cambiano, i modelli possono essere aggiornati, emergono nuovi pattern di utilizzo e un caso d’uso inizialmente circoscritto può progressivamente estendersi.
Anche il NIST AI RMF considera il risk management un’attività continua lungo l’intero ciclo di vita e prevede che misure, controlli e gestione dei rischi vengano rivalutati quando cambiano contesto, sistemi e impatti.
Quali metriche monitorare
Le metriche devono combinare tre prospettive.
- La prima è la performance operativa, attraverso indicatori come risoluzione, tempi, escalation, repeat contact e produttività.
- La seconda riguarda la qualità dell’AI: accuratezza, errori, confidence, override umano, qualità delle fonti recuperate e anomalie.
- La terza riguarda il rischio, quindi incidenti, deviazioni dalle policy, accessi inattesi, errori nei casi sensibili e comportamenti non previsti.
I tre livelli devono essere letti insieme. Ridurre il tempo medio di gestione aumentando le risposte errate non rappresenta un miglioramento; allo stesso modo, aumentare il tasso di automazione mentre crescono escalation e rilavorazioni non produce vera efficienza.
Un modello operativo per l’AI Governance
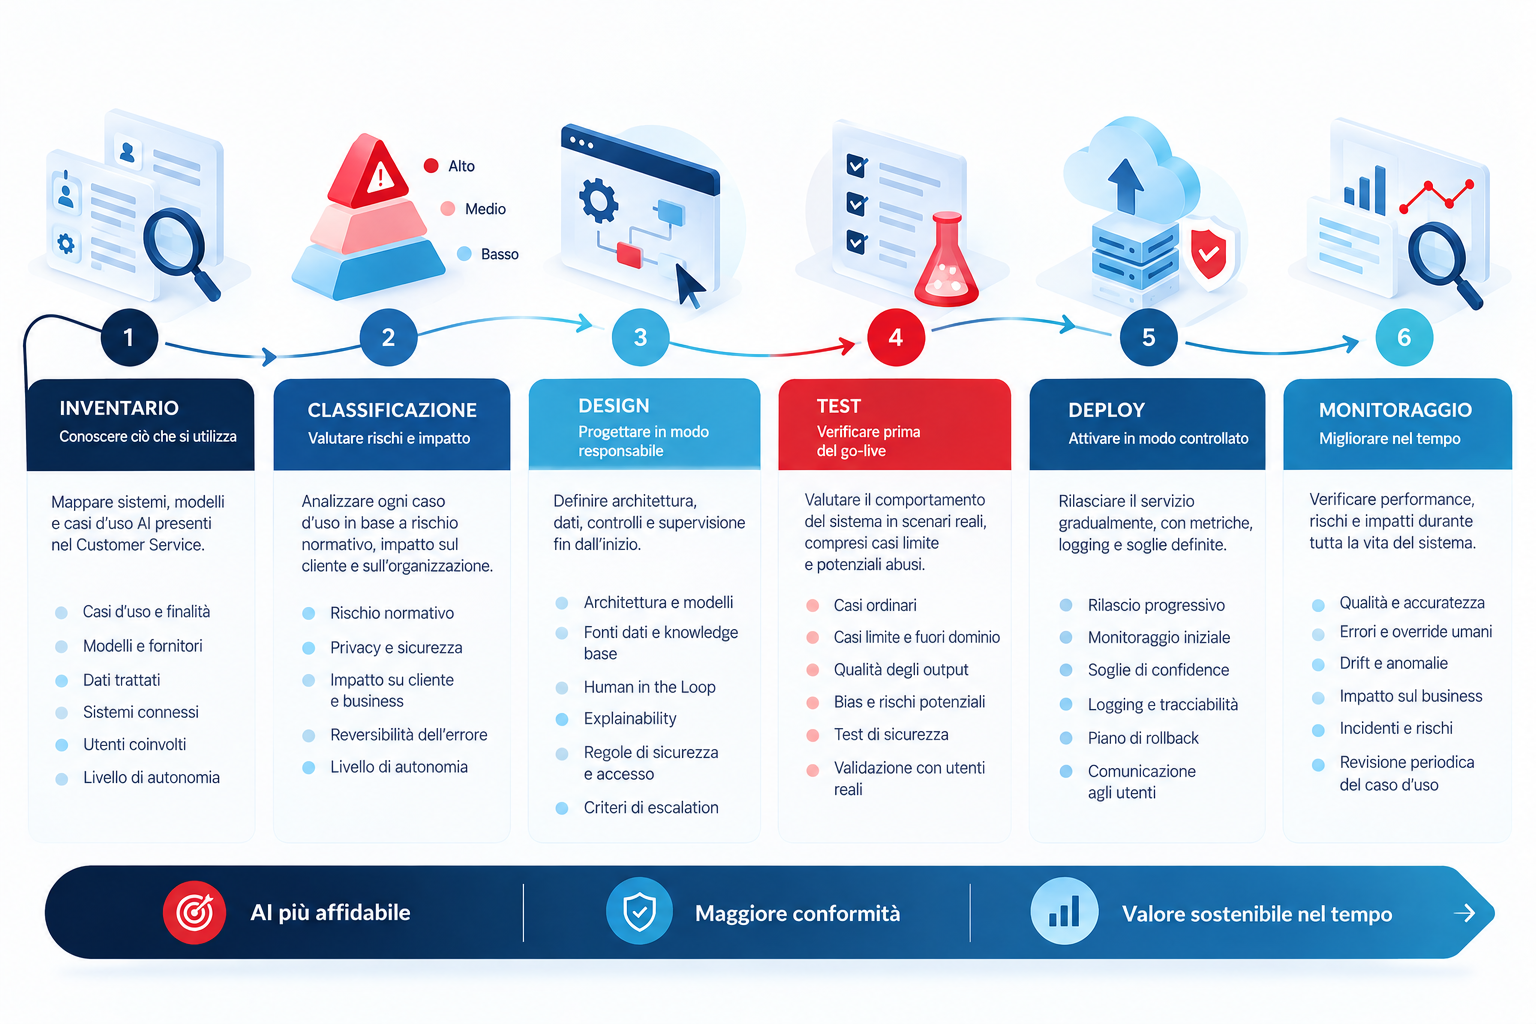
Trasformare la governance in un processo ripetibile permette di evitare che ogni nuovo progetto AI venga valutato da zero. Un possibile modello operativo si sviluppa in sei fasi: inventario, per identificare sistemi, modelli, fornitori e casi d’uso; classificazione, per valutarne finalità, dati, autonomia, rischi e impatto; design, per definire architettura, fonti, supervisione, explainability e controlli; test, per verificare sia i percorsi ordinari sia eccezioni, errori e situazioni fuori dominio; deploy controllato, per introdurre gradualmente il sistema con logging, metriche e possibilità di rollback; monitoraggio, per riesaminare nel tempo performance, rischi, dati e cambiamenti del caso d’uso.
Il valore di questo modello non sta nella sequenza in sé, ma nella capacità di creare evidenze e responsabilità in ogni fase. Ciò che viene deciso durante il design deve essere verificabile nei test; ciò che emerge durante il go-live deve alimentare il monitoraggio; le anomalie rilevate in produzione devono poter determinare nuove valutazioni e modifiche.
Chi deve governare l’AI nel Customer Service
La governance dell’AI non può appartenere esclusivamente all’IT. Il Customer Service conosce obiettivi, eccezioni e casi reali; IT e Security presidiano architetture, accessi e integrazioni; Legal e Compliance interpretano requisiti e responsabilità; Privacy interviene sul trattamento dei dati; HR e management devono considerare competenze e impatti sull’organizzazione.
La composizione concreta varia in funzione dell’impresa e del caso d’uso, ma il principio resta invariato: ogni sistema deve avere ownership e responsabilità riconoscibili. Il management ha inoltre il compito di stabilire quale rischio residuo sia accettabile rispetto al beneficio atteso. Questa decisione non può essere delegata integralmente né al modello né al fornitore tecnologico.
Nel Customer Service anche change management e formazione diventano quindi parte della governance. L’approfondimento BDP sulla consulenza Customer Care sottolinea proprio il ruolo di adozione, formazione e revisione dei workflow quando automazione e AI entrano nelle attività operative.
Dal progetto AI a un Customer Service governabile
L’evoluzione dell’intelligenza artificiale consente di automatizzare una quota crescente di attività, analizzare volumi di conversazioni prima difficili da trattare e fornire agli operatori informazioni e suggerimenti più rapidamente. L’aumento delle capacità tecnologiche rende però ancora più importante decidere quale attività automatizzare, con quale autonomia e sotto quali condizioni.
L’AI Governance rende questa decisione ripetibile. Stabilisce chi decide, quali informazioni possono essere utilizzate, quale controllo è necessario, quando deve intervenire una persona e come il sistema deve essere osservato nel tempo. Permette inoltre di distinguere una sperimentazione promettente da un servizio che possiede le condizioni per essere portato in produzione e successivamente scalato.
In questa prospettiva affidabilità, compliance e controllo non sono attività collaterali rispetto all’innovazione. Sono ciò che consente di trasformare una capacità tecnologica in una componente stabile del Customer Service, integrata con dati, persone e processi e capace di evolvere senza perdere governabilità.
FAQ
Che cos’è l’AI Governance nel Customer Service?
L’AI Governance nel Customer Service è l’insieme di ruoli, principi, controlli e processi attraverso cui un’organizzazione progetta, adotta e monitora sistemi di intelligenza artificiale nelle attività di assistenza e relazione con i clienti.
Qual è la differenza tra AI Governance e AI compliance?
La compliance riguarda il rispetto degli obblighi applicabili. L’AI Governance comprende anche qualità, sicurezza, responsabilità, dati, modelli, persone, fornitori, performance e monitoraggio lungo il ciclo di vita.
Da dove iniziare per costruire un modello di AI Governance?
Un punto di partenza efficace è l’inventario dei sistemi e dei casi d’uso AI. Per ciascuno occorre identificare finalità, dati, owner, livello di autonomia, persone coinvolte, sistemi collegati, rischi e modalità di supervisione.
Che ruolo ha l’AI Risk Management?
L’AI Risk Management permette di identificare, misurare e gestire rischi durante l’intero ciclo di vita. Nel Customer Service può riguardare, per esempio, risposte errate, utilizzo improprio di dati, routing scorretto, problemi di sicurezza o perdita di controllo sui processi automatizzati.
Che cosa significa AI by Design?
AI by Design significa integrare fin dalla progettazione requisiti di affidabilità, dati, sicurezza, privacy, compliance, supervisione e monitoraggio, invece di aggiungerli quando la soluzione è già stata sviluppata.
Perché serve lo Human in the Loop?
Lo Human in the Loop permette a una persona di intervenire quando il sistema non è sufficientemente affidabile o quando la natura del caso richiede una valutazione umana. Deve definire condizioni di escalation, informazioni disponibili e reale possibilità di correggere o interrompere il processo.
Che cosa significa Explainable AI nel Customer Service?
Significa poter fornire informazioni utili a comprendere o ricostruire perché il sistema abbia prodotto un determinato risultato: per esempio quale fonte è stata usata per una risposta, quale categoria è stata attribuita a un ticket o quali fattori hanno contribuito a una raccomandazione.
L’AI Governance termina con il go-live?
No. Dati, modelli, processi, knowledge base e casi d’uso cambiano nel tempo. La governance deve quindi prevedere monitoraggio continuo, revisione delle metriche, gestione delle anomalie e rivalutazione periodica dei rischi.
